

Дэлхий даяар гарсан мэдээллийн аюулгүй байдлын зөрчил, кибер халдлагын бодит байдалд тулгуурласан баримтад суурилсан судалгаа юм. 2026 оны уг тайлангийн хэвлэлд 145 улсын 31,000 гаруй аюулгүй байдлын тохиолдол, түүний дотор 22,000 гаруй баталгаажсан мэдээлэл алдагдсан зөрчлийн шинжилгээнд тулгуурласан. Халдагчид техникийн эмзэг байдлыг ихэвчлэн ашигладаг боловч хүний хүчин зүйл болон сэтгэл зүйн сул тал мэдээлэл алдагдсан зөрчлийн олонх буюу 62 хувьд оролцсон байна. Энэ нийтлэлд дэлхий даяар гарсан мэдээллийн аюулгүй байдлын зөрчил, кибер халдлагын бодит байдлын гол дүгнэлтүүдийг хүний хүчин зүйлийн талаас нь авч үзэж, байгууллагад хэрэгжүүлэхэд тохиромжтой зөвлөмж боловсруулсан байна.
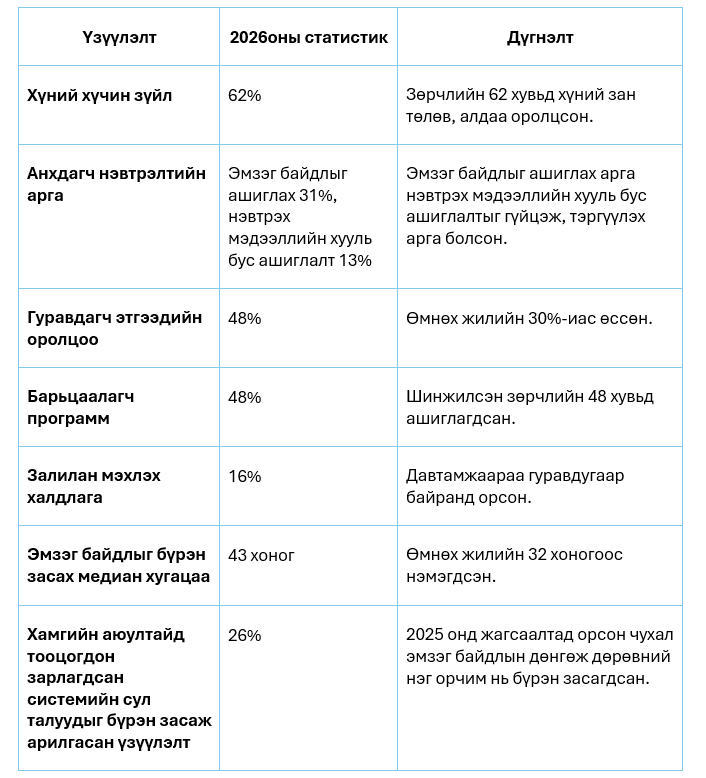
2026 оны дэлхий даяар гарсан мэдээллийн аюулгүй байдлын зөрчил, кибер халдлагын бодит байдлын тайланд шинжилсэн баталгаажсан мэдээлэл алдагдсан зөрчлийн 62 хувьд хүний хүчин зүйл оролцсон байна. Энэ нь хүний зан төлөв, алдаа болон нийгмийн инженерчлэл байгууллагын мэдээллийн аюулгүй байдалд чухал нөлөөтэй хэвээр байгааг харуулж байна. 2021 оны судалгаагаар гарсан 85%-ийн үзүүлэлтийг 2026 оны судалгаагаар гарсан 62%-тай шууд харьцуулахад харьцангуй багассан. Иймд тоон өөрчлөлтийг хүний хүчин зүйлээс гарах эрсдэл буурсан гэж шууд тайлбарлах нь буруу юм. Хүний хүчин зүйлд алдаа, эрх мэдлийг урвуулан ашиглалт, нэвтрэх мэдээлэл хулгайлагдах, нийгмийн инженерчлэл багтдаг.
Залилан мэхлэх халдлага нь хохирогчийг логикоор бус, сэтгэл хөдлөлөөр шийдвэр гаргахад түлхдэг:
4.1. Хиймэл оюун ба цахим залилан
Халдагчид генератив хиймэл оюунаар тандалт хийх, агуулга бэлтгэх, системийн сул талыг судлах, хортой программ боловсруулахад өргөнөөр ашиглаж байна. Иймээс хуурамч бичвэрийн алдаа, утга авцалдаагүй байдал зэрэг уламжлалт танигдах шинжид дангаараа найдах боломжгүй болжээ.
Залилан мэхлэх үйлдэл нь уламжлалт цахим шуудангаас хальж, дуут дуудлага, гар утсанд төвлөрсөн халдлага, бодит цагийн хиймэл оюуны дуу хоолой болон дүр хувиргалт руу шилжиж байна. Гар утсанд чиглэсэн хуурамч холбоос дээр дарах магадлал цахим шуудангаас 40 хувиар өндөр байна.
Ажилтнууд байгууллагын албан ёсны зөвшөөрөлгүйгээр хувийн бүртгэлээрээ хиймэл оюуны хэрэгсэл ашиглах үзэгдэл газар авчээ. Ажилтнуудын 45% нь хиймэл оюун хэрэгслийг тогтмол ашигладаг бөгөөд үүний 67% нь ажлын төхөөрөмж дээрээ хувийн бүртгэлээрээ нэвтэрч байна. Энэ нь санамсаргүй байдлаар байгууллагын нууц мэдээлэл алдагдах үндсэн шалтгаануудын нэг болжээ.
Гуравдагч этгээдийн оролцоо 30%-иас 48% болж өссөн нь байгууллагын аюулгүй байдал түнш, нийлүүлэгчийнхээ хамгаалалтаас шууд хамаарахыг харуулж байна. Хамтран ажиллагч байгууллагуудын үүлэн системийн нэвтрэх хамгаалалтын сул талыг бүрэн арилгаж чадсан байгууллага ердөө 23 хувьтай байна.
Бүртгэгдсэн барьцаалагч программын хохирогчдын 96 хувийг жижиг ба дунд бизнес эзэлжээ. Нөөц бололцоо хязгаарлагдмал байгууллагад хүний хүчин зүйл болон дахин баталгаажуулалтын дутагдал хамгийн хүнд цохилт болж байна.
Олон хүчин зүйлийн баталгаажуулалт гэдэг нь нууц үгээс гадна гар утас, хурууны хээ зэрэг өөр төрлийн баталгаа нэмж шаардах систем юм. Нууц үгэнд ганцаараа тулгуурлахгүйгээр ОХЗБ нэвтрүүлэх нь нэвтрэх мэдээллийн хулгайн эрсдэлийг бууруулах үндсэн арга болно. ОХЗБ нь дараах гурван хүчин зүйлээс дор хаяж хоёрыг хослуулна:
Хамгаалалтын механизм: ОХЗБ нь нууц үгээс гадна өөр төрлийн баталгаажуулалтын хүчин зүйл шаардах замаар зөвшөөрөлгүй нэвтрэх эрсдэлийг бууруулдаг. Гэхдээ халдагчид хуурамч баталгаажуулалтын хуудас, баталгаажуулах хүсэлтээр давтан дарамтлах болон системийн түр түлхүүр хулгайлах зэрэг аргаар зарим төрлийн ОХЗБ -г тойрч гарах боломжтой тул ОХЗБ нь ганц хамгаалалт биш юм. Иймээс Хурууны хээ болон царайгаар нэвтэрдэг, нууц үггүй, залиланд өртдөггүй аюулгүй байдлын стандарт) болон цахим түлхүүр зэрэг залилангийн халдлагад тэсвэртэй баталгаажуулалтын аргыг ашиглах нь илүү найдвартай (энэ нь нийтлэг мэргэжлийн зөвлөмж бөгөөд тайлангийн шууд дүгнэлт биш).
Зөвлөмж нь дээрх дүгнэлтүүдэд тулгуурласан ерөнхий практик бөгөөд тайлангийн шууд заалт биш.
Кибер аюулгүй байдал нь зөвхөн мэдээллийн технологийн хэлтсийн хариуцлага биш юм. 2026 оны тайлан нь техникийн сул талыг ашиглах халдлага өссөнийг харуулсан хэдий ч хүний хүчин зүйл мэдээлэл алдагдсан зөрчлийн дийлэнхэд нөлөөлсөөр байгааг сануулж байна. Халдагчид хиймэл оюуныг ашиглан хүний сэтгэл зүйн сул талыг улам боловсронгуй байдлаар ашиглаж байгаа тул байгууллагууд техникийн шийдлүүдийг ажилтнуудын аюулгүй зан төлөвийн соёлтой нягт хослуулан хамгаалалтаа сайжруулах зайлшгүй шаардлагатай байна.
Мэдээ бэлтгэсэн: С.Сонинжаргал